library · guida sul campo

Basta condividere le password sui foglietti adesivi.

Un unico accesso condiviso sul terminale della serra di rinvaso sembra innocuo, finché un lavoratore che se n'è andato continua a conoscerlo, un ispettore chiede chi ha modificato un prezzo, o un interinale elimina un lotto che nessuno riesce a tracciare. Il controllo degli accessi è il modo in cui un'attività in crescita resta responsabile di fronte a sé stessa.

il vero problema

Un accesso condiviso è un punto cieco condiviso.

Quando tutti accedono come lo stesso utente, il sistema può dirti che è successo qualcosa, ma mai chi l'ha fatto né se avrebbe dovuto poterlo fare. Entrambe le risposte contano sempre di più man mano che un vivaio cresce.

perché si va alla deriva

Come il foglietto adesivo finisce sul monitor.

Nessuno decide di mandare avanti un vivaio con un'unica password condivisa. Si insinua a poco a poco. Un solo account viene configurato sulla cassa dell'area vendita "giusto per partire". A un raccoglitore stagionale serve registrare un conteggio, così qualcuno legge la password ad alta voce oltre il bancone. Un responsabile se ne va e il suo accesso continua a funzionare, perché cambiarlo significherebbe comunicare la nuova password a sei persone. La comodità vince, una piccola decisione alla volta, finché la password vive su un foglietto adesivo accanto allo schermo e la conoscono tutti.

Il costo resta invisibile fino all'esatto momento in cui non lo è più. Un prezzo viene modificato e nessuno sa dire da chi. Un lotto viene stornato e il registro mostra soltanto "l'utente condiviso". Un lavoratore che se n'è andato in primavera può ancora raggiungere il tuo elenco clienti in autunno. Nessuno di questi è un disastro di per sé, ma ciascuno è il tipo di falla che trasforma una domanda di routine in una domanda scomoda.

Quello che aiuta è un sistema in cui il modo più facile per accedere è anche quello responsabile: ogni persona è sé stessa, detiene esattamente l'accesso che il suo lavoro richiede e può essere disattivata il giorno stesso in cui se ne va.
Concedi il ruolo, non la persona.

ruoli, non individui

Concedi il ruolo, non la persona.

Costruisci l'accesso attorno ai ruoli: insiemi di permessi con un nome, come Account Manager, Amministrazione, Logistica, Produzione o Responsabile di propagazione. Un permesso è un diritto singolo e specifico: vedere i clienti, trasmettere una fattura, gestire le impostazioni. Un ruolo raccoglie i diritti che un lavoro effettivamente richiede, e a una persona vengono semplicemente assegnati uno o più ruoli.

È proprio in questa mediazione che sta tutto il senso. Invece di decidere lavoratore per lavoratore se possa vedere i prezzi dei fornitori, decidi una volta sola cosa fa una persona dell'Amministrazione, e ogni nuovo assunto in amministrazione lo eredita. Quando un lavoro cambia, modifichi il ruolo, non quindici account individuali. Il responsabile di propagazione che passa alle vendite lascia un ruolo e ne acquisisce un altro, e il suo accesso segue il cambiamento con precisione.

Abbastanza rapido perché nessuno lo aggiri.

pensato per il bancone

Abbastanza rapido perché nessuno lo aggiri.

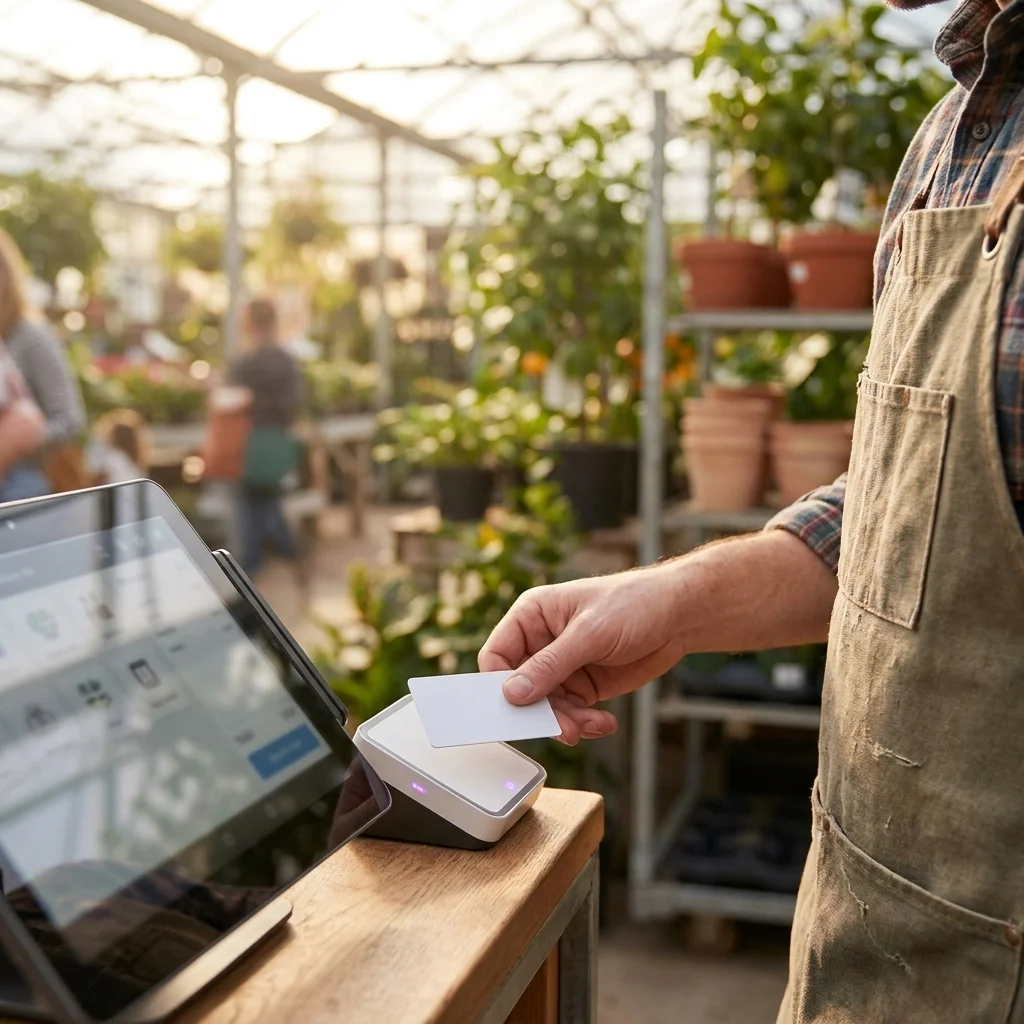
La sicurezza che rallenta l'area vendita viene aggirata, così accedere come sé stessi deve essere più veloce di quanto sia mai stato condividere un login. Un sistema moderno dovrebbe offrire a un membro del personale tre modi per accedere: email e password, una tessera RFID che basta avvicinare, oppure una passkey (un'impronta digitale, il riconoscimento del volto o una chiave hardware, senza alcuna password da digitare).

Su un bancone di spedizione affollato o a una cassa di sabato, la tessera da avvicinare per accedere fa la differenza tra "tutti usano l'account condiviso" e "ognuno è sé stesso". La password non sparisce mai: resta come metodo duraturo per recuperare un account. Ma per il centesimo accesso della giornata, avvicinare una tessera fa sì che la strada responsabile sia anche la più rapida.

il problema di chi se ne va

L'offboarding dovrebbe richiedere un clic.

L'account più rischioso è quello di chi non lavora più per te. Quando l'accesso è personale, chiuderlo è un atto unico e pulito invece di una corsa affannosa per ricordare ogni credenziale condivisa che quella persona abbia mai conosciuto.

Quando un lavoratore se ne va lo sospendi anziché eliminarlo. L'account smette di funzionare immediatamente, ma tutto ciò che ha fatto resta legato al suo nome nel registro. La storia è conservata; l'accesso finisce. E poiché un account sospeso non dovrebbe mai comportare alcun costo da mantenere, non c'è alcuna ragione economica per lasciare un ex lavoratore in grado di accedere.

La stessa disciplina vale anche nel senso opposto. Le azioni sensibili dovrebbero portare con sé le proprie salvaguardie: modificare l'indirizzo email di un altro utente, per esempio, dovrebbe essere un permesso a sé, detenuto dai soli amministratori, con ogni modifica di questo tipo scritta nel registro attività. Il principio è coerente: chi può fare cosa è esplicito, e ciò che ha fatto è registrato, così la risposta a "chi ha modificato questo?" è sempre già scritta.

Non tutti hanno bisogno di vedere i margini.

privilegio minimo

Non tutti hanno bisogno di vedere i margini.

I dati commerciali vanno protetti, e alla maggior parte dei lavoratori l'intero sistema non serve né interessa. Un raccoglitore che registra un conteggio non ha motivo di vedere i prezzi di costo dei fornitori; un addetto stagionale alla vendita al dettaglio non ha motivo di raggiungere il database clienti. Dare a ogni ruolo solo ciò che il lavoro richiede è semplicemente più pulito, e mantiene ristretti per impostazione predefinita gli angoli sensibili dell'attività.

Poiché i permessi sono raggruppati per area (clienti, fatture, impostazioni e così via) puoi concedere un'intera area in una volta oppure aprire una singola azione al suo interno. Il risultato è un accesso che rispecchia il modo in cui il tuo vivaio divide realmente il lavoro, invece di una scelta tutto-o-niente tra "escluso" e "vede tutto".

Ogni azione ha un nome sopra.

responsabilità, dimostrata

Ogni azione ha un nome sopra.

Una volta che ogni persona accede come sé stessa, il sistema smette di registrare che è successo qualcosa e inizia a registrare chi l'ha fatto. Una modifica di prezzo, uno storno di magazzino, una fattura trasmessa: ciascuno porta l'identità della persona che c'è dietro, perché non esiste più un account condiviso e anonimo in cui nascondersi.

È qui che il controllo degli accessi smette di essere un'incombenza di conformità. Quando un ispettore segue un passaporto delle piante, quando un cliente contesta una cifra, o quando semplicemente hai bisogno di capire una modifica del mese scorso, la traccia è già lì: attribuita, datata e intatta.

atlas core

Come Atlas Core gestisce ruoli e permessi

Tutto quanto sopra è pratica generale per qualsiasi coltivatore. Ecco come Atlas Core lo mette in pratica nel vivaio:

  • Accesso basato sui ruoli, pronto all'uso. Ruoli con un nome (Account Manager, Amministrazione, Produzione, Responsabile di propagazione) raccolgono i permessi esatti di cui un lavoro in vivaio ha bisogno, così assegni il lavoro una volta sola invece di configurare i diritti lavoratore per lavoratore.
  • Tre modi rapidi per accedere come sé stessi. Email e password, una tessera RFID da avvicinare per accedere al bancone di spedizione e alla cassa del sabato, e le passkey (impronta digitale, volto o chiave hardware), così la strada responsabile è anche la più rapida e nessuno ripiega su un account condiviso.
  • Offboarding con un clic, sospendi senza eliminare. L'account di chi se ne va smette di funzionare all'istante mentre tutta la sua storia resta legata al suo nome, e poiché solo gli utenti attivi contano ai fini delle tue postazioni, un account sospeso non costa nulla.
  • Privilegio minimo per area. I prezzi di costo, i dati dei clienti e le impostazioni sono raggruppati così puoi concedere un'intera area o una singola azione, mantenendo i margini e i dati commerciali visibili solo ai ruoli che ne hanno davvero bisogno.
  • Una traccia attività per utente su ogni azione sensibile. Le modifiche di prezzo, gli storni di magazzino, le fatture trasmesse e persino la modifica dell'email di un altro utente (un permesso riservato agli amministratori) sono attribuite, datate e registrate, così "chi ha modificato questo?" trova risposta prima ancora che un ispettore o un cliente lo chieda.

Continua a leggere

Elogio della tecnologia noiosa Tech brief · 2026

Elogio della tecnologia noiosa

Il software del tuo vivaio durerà ancora fra dieci anni: il posto sbagliato per inseguire lo strumento più nuovo. Cosa compra la tecnologia "noiosa": meno parti in movimento, meno sorprese alle tre di notte e l'entusiasmo tenuto per le piante.

6 min di lettura · lug 2026 Leggi →

Scopri come Atlas Core mantiene gli accessi responsabili.

Prenota una dimostrazione e osserva ruoli, accessi con tessera e passkey, un offboarding pulito e una traccia attività completa all'opera nella tua stessa area vendita. Ti aiuteremo a configurare un accesso che si adatti al modo in cui il tuo vivaio divide il lavoro.